Por qué Oneleet y Sprinto acaban en la misma lista
Oneleet y Sprinto suelen aparecer juntas cuando una empresa ya no puede llevar su primer SOC 2 o su primera ISO 27001 en hojas de cálculo y busca algo más que una herramienta de evidencias. Las dos responden a esa necesidad en direcciones opuestas. Sprinto pone más trabajo en el software, para que el programa de cumplimiento se mantenga al día con menos esfuerzo manual. Oneleet pone más trabajo en las personas, para que alguien pruebe y refuerce tus sistemas mientras el programa avanza. Ninguna es una versión ligera de la otra.
La forma más clara de leer las tres opciones es con una sola pregunta: cuánta parte de la seguridad se hace por ti, y cuándo. Sprinto automatiza el programa de cumplimiento y deja a tu equipo el trabajo de seguridad que registra. Oneleet añade las pruebas y el refuerzo. Qalea añade lo que ocurre entre auditorías: vigilar los sistemas y responder cuando salta una alerta. Esta comparativa describe qué hace bien cada una, para qué tipo de empresa está pensada y dónde termina su alcance, y deja la decisión al lector.
Las tres de un vistazo
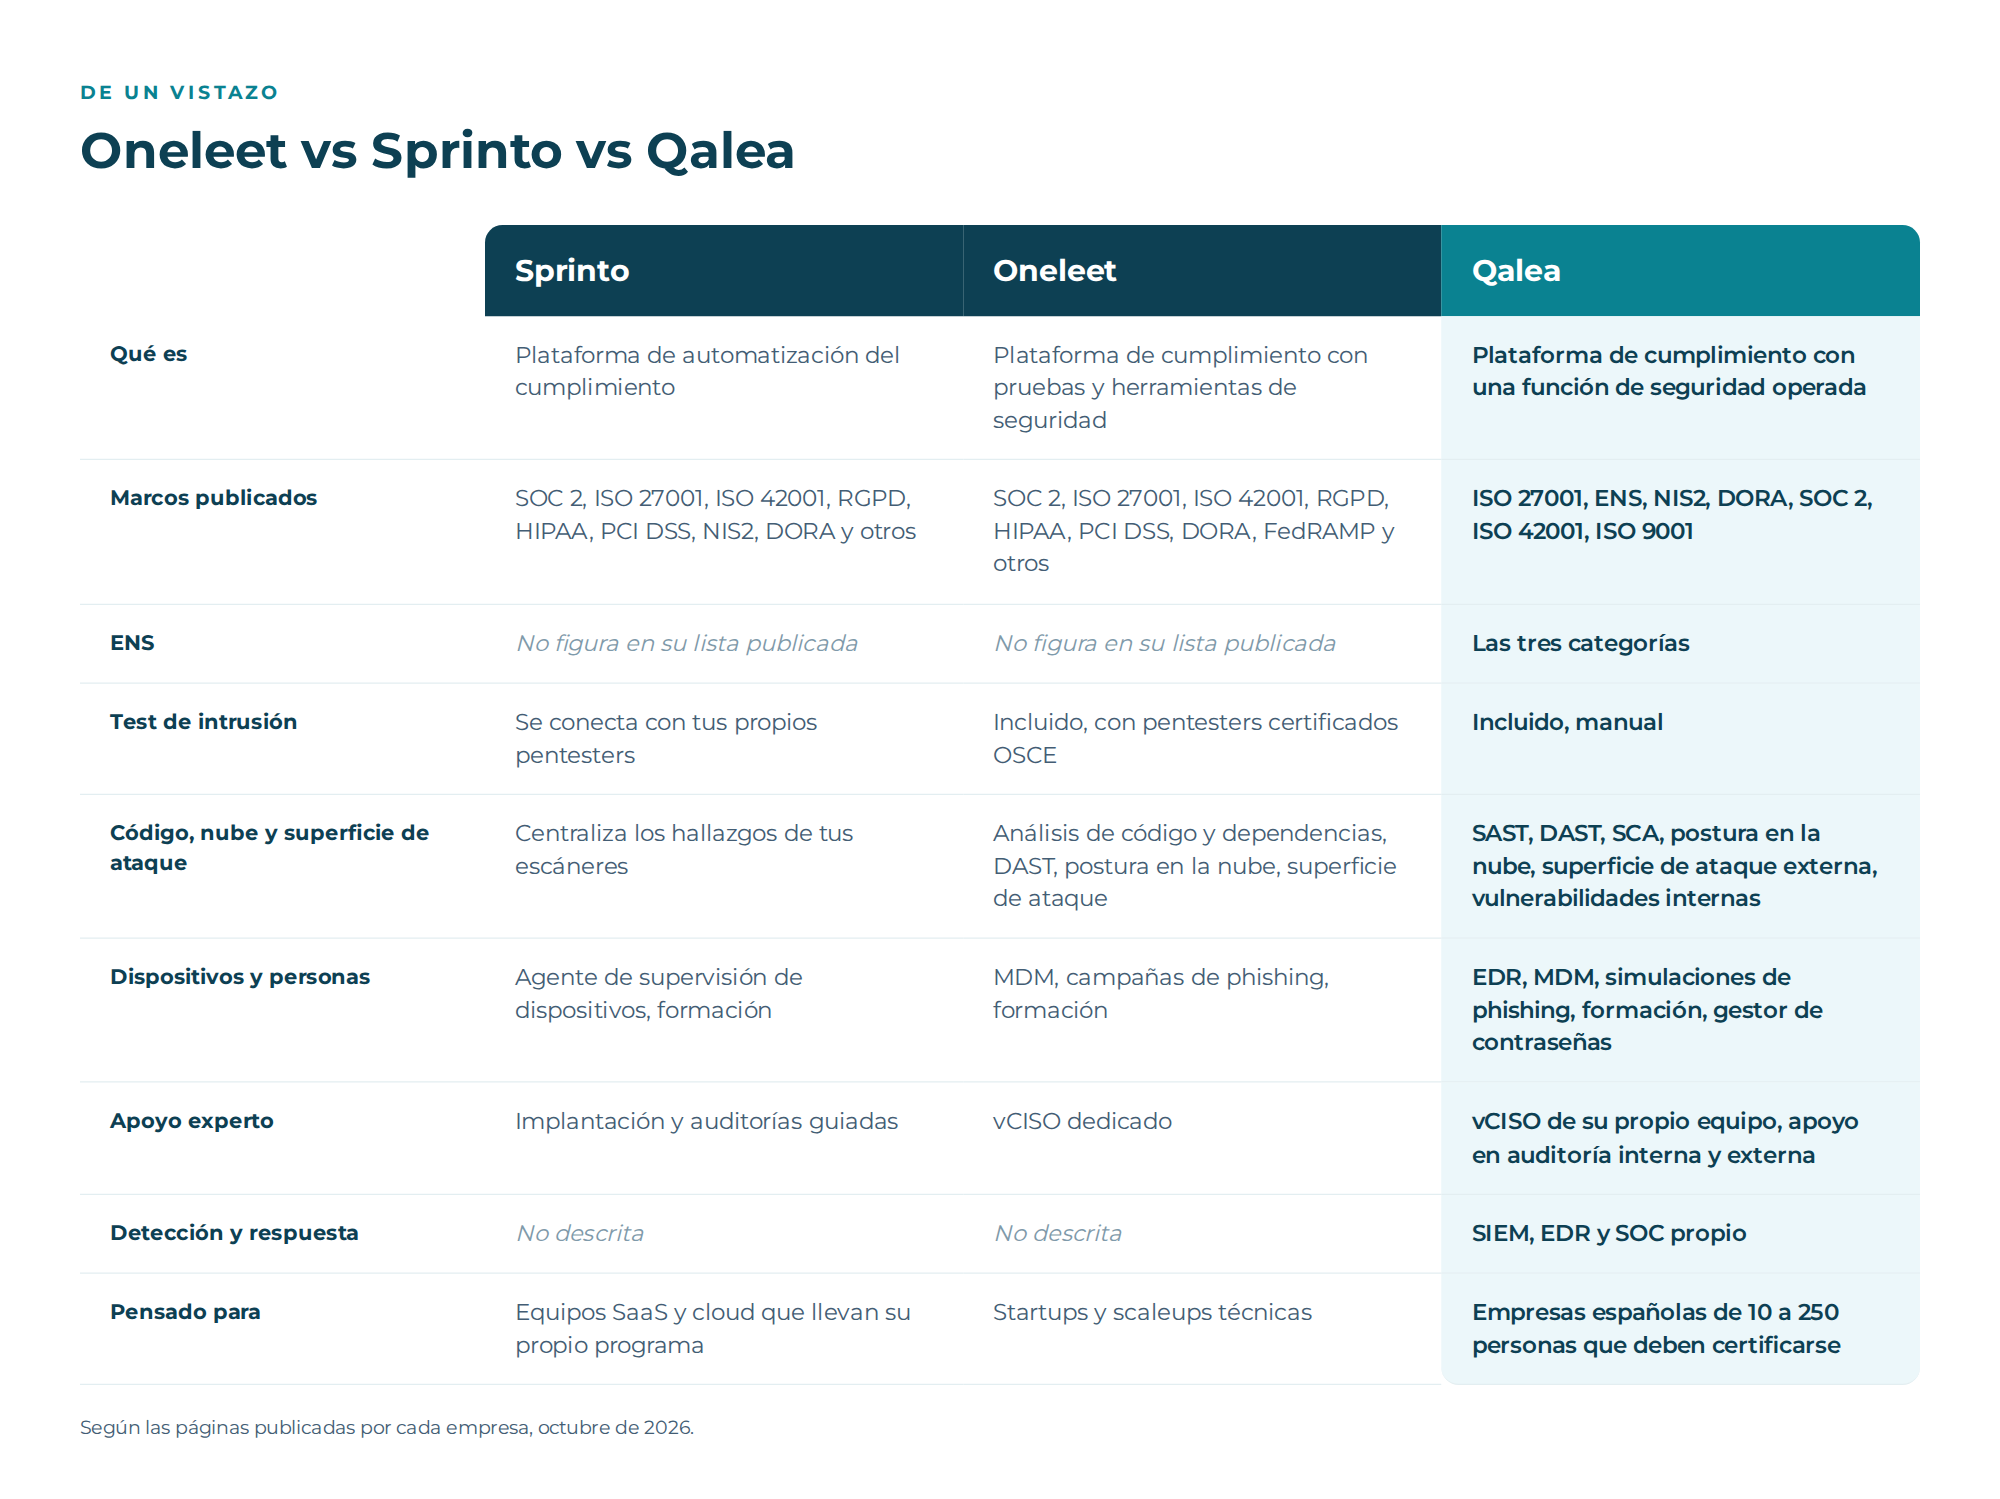
Sprinto es una plataforma de automatización del cumplimiento. Oneleet es una plataforma de cumplimiento con el test de intrusión, el análisis de seguridad y un vCISO incluidos en la oferta. Qalea es una plataforma de cumplimiento unida a una función de seguridad operada que además vigila y responde. La tabla refleja lo que cada empresa publica en sus páginas a octubre de 2026.
Sprinto: el cumplimiento gestionado por software
Qué hace bien
Sprinto es una plataforma de automatización del cumplimiento con sedes en San Francisco y Bangalore. Se conecta con los sistemas de nube, identidad, RR. HH. y código, recopila evidencias, supervisa los controles y aprovecha un mismo conjunto de evidencias para varios marcos, que es su argumento técnico más sólido. En el anuncio de su lanzamiento de marzo de 2026, Sprinto declara más de 3.000 clientes en 75 países y más de 300 integraciones. Su catálogo de marcos supera los 200 estándares, entre ellos SOC 2, ISO 27001, ISO 42001, RGPD, HIPAA y PCI DSS, y Sprinto publica también programas para NIS2 y DORA.
Alrededor de ese núcleo hay un registro de riesgos, gestión de riesgos de proveedores, un Trust Center, respuestas automáticas a cuestionarios de seguridad, un agente de supervisión de dispositivos y formación en seguridad. Los expertos de Sprinto ayudan con la implantación, la migración y las auditorías guiadas.
Para quién está pensada
Sprinto encaja en empresas SaaS y cloud que quieren llevar su propio programa de cumplimiento, a menudo con varios marcos a la vez, con el menor trabajo manual posible. El comprador típico es un responsable de cumplimiento, de IT o de GRC que quiere un sistema que mantenga el programa al día y la evidencia lista para el auditor.
Qué ha anunciado
En marzo de 2026 Sprinto lanzó lo que llama su plataforma de confianza autónoma (Autonomous Trust Platform): agentes supervisados que detectan cambios en sistemas, proveedores y accesos, renuevan evidencias, hacen la diligencia debida de proveedores y cierran brechas de control por sí solos. Todavía no hemos encontrado pruebas independientes, como opiniones de clientes o casos publicados, de que esos agentes cierren brechas por sí solos en producción, así que el anuncio debe leerse como una dirección declarada, no como una capacidad demostrada.
Dónde termina su alcance
Sprinto prepara el programa y la evidencia; el trabajo de seguridad que hay debajo sigue en manos del cliente. Su módulo de vulnerabilidades centraliza los hallazgos de tus escáneres y de tus informes de pentest, y Sprinto describe la conexión con los pentesters que ya utilizas, no la ejecución del test. Su oferta publicada no describe un vCISO, un SOC ni respuesta a incidentes. El Esquema Nacional de Seguridad (ENS) no figura entre los marcos que publica.
Oneleet: el cumplimiento con la seguridad probada
Qué hace bien
Oneleet se fundó en 2022, la crearon pentesters de profesión y pasó por Y Combinator. Su plataforma automatiza las evidencias y la supervisión de controles, y a su alrededor Oneleet incorpora el trabajo de seguridad que la mayoría de las herramientas de cumplimiento dejan fuera. Según sus páginas de producto, cada programa incluye un test de intrusión manual hecho por pentesters con certificación OSCE, junto con análisis de código y dependencias, pruebas dinámicas de aplicaciones, revisión de la configuración de la nube en AWS, GCP y Azure, supervisión de la superficie de ataque, gestión de dispositivos, campañas de phishing y revisiones de accesos. Un vCISO dedicado, disponible en Slack, da forma al programa y gestiona la relación con el auditor, y los paquetes de SOC 2 de Oneleet incluyen la auditoría de una firma independiente acreditada por el AICPA.
Entre sus marcos publicados están SOC 2, ISO 27001, HIPAA, PCI DSS, RGPD, CIS IG1, NIST 800-171 y DORA, con ISO 42001 y FedRAMP en su página principal, además de marcos personalizados.
Para quién está pensada
Oneleet encaja en startups y scaleups técnicas, que normalmente venden software a clientes corporativos exigentes y quieren que el certificado signifique que el producto se ha probado de verdad. El comprador típico es un CTO o un fundador técnico que prefiere firmar un solo contrato antes que reunir una empresa de pentesting, un escáner, una herramienta de gestión de dispositivos y un consultor.
Qué ha anunciado
La página principal de Oneleet describe ahora un agente de IA que prepara la corrección de cada brecha, con un experto de Oneleet que verifica cada corrección, y promete un pentesting continuo en lugar de un test anual. Todavía no hemos encontrado pruebas independientes de que el agente o el pentesting continuo funcionen en los entornos de sus clientes, así que ambos deben leerse como una dirección declarada. El pentest manual y el vCISO son las partes que hoy describen quienes valoran el servicio.
Dónde termina su alcance
Oneleet prueba y refuerza la seguridad; sus productos publicados no incluyen vigilarla. No describen un SIEM, detección y respuesta en los equipos (EDR) ni un SOC que trie alertas y responda a incidentes, así que esa función recae en el equipo del cliente o en otro proveedor. La gestión de dispositivos configura y revisa los portátiles; no detecta un ataque que esté ocurriendo en ellos. El ENS y NIS2 no figuran entre los marcos que Oneleet publica; DORA sí.
Conviene comprobar en la demo cuánto vCISO recibe realmente el cliente. Oneleet describe a una persona dedicada y disponible en Slack; un análisis independiente de precios de ComplyJet describe como limitadas las horas de vCISO que incluyen sus paquetes; y la página principal de Oneleet canaliza ahora la mayor parte de la corrección de brechas a través de su IA, con un experto que aprueba cada corrección.
Oneleet y Sprinto: dos respuestas al mismo requisito
Las dos parten del mismo momento: un cliente pide SOC 2 o ISO 27001 y la empresa necesita una forma de conseguirlo y mantenerlo. Sprinto responde quitando trabajo manual al programa, de modo que las integraciones y los agentes mantengan la evidencia al día mientras el equipo del cliente sigue al mando. Oneleet responde poniendo personas de seguridad dentro del programa, de modo que alguien pruebe la aplicación, alguien guíe los controles y alguien se ocupe del auditor.
La diferencia se ve en el comprador. El comprador típico de Sprinto es responsable del cumplimiento y quiere un sistema para gestionarlo. El de Oneleet es responsable del producto y quiere que sea seguro sin tener que coordinar a varios proveedores. Ningún modelo es mejor en abstracto; responden a organizaciones distintas.
Probar la seguridad no es lo mismo que vigilarla
Un test de intrusión examina un sistema en un momento concreto, y el refuerzo cierra lo que el test encuentra. Las dos cosas importan. Pero los marcos con los que estas empresas se certifican exigen también una seguridad que funcione de forma continua entre esos momentos.
La ISO 27001:2022 incluye el control 8.16 del Anexo A, que exige vigilar redes, sistemas y aplicaciones en busca de comportamientos anómalos, y los controles 5.24 a 5.26, sobre la preparación, la evaluación y la respuesta ante incidentes de seguridad. Los criterios CC7.2 a CC7.4 de SOC 2 piden lo mismo: vigilar anomalías, evaluar los eventos de seguridad y responder a los incidentes. NIS2 incluye la gestión de incidentes entre las medidas del artículo 21.2.b de la Directiva (UE) 2022/2555 y fija una alerta temprana en 24 horas en su artículo 23. El ENS, regulado por el Real Decreto 311/2022, incluye las medidas de monitorización del sistema (op.mon) desde la categoría básica.
En un examen SOC 2 Tipo II o en una auditoría de seguimiento de ISO 27001, el auditor toma muestras de evidencias de todo el periodo: las alertas generadas, quién las revisó y cómo se cerraron los incidentes. Ese rastro solo existe si alguien lo ha producido. Explicamos la distancia entre un control documentado y uno operativo en qué evalúa realmente una auditoría de certificación, y los relojes que empiezan a contar cuando se detecta un incidente en los plazos de notificación de NIS2 y DORA.
Por eso la pregunta útil para cualquiera de las tres es concreta: cuando salta una alerta a las tres de la madrugada de un sábado, ¿quién la ve y qué pasa después? Según su oferta publicada, Sprinto y Oneleet dejan esa respuesta al propio equipo del cliente o a otro proveedor. Es el mismo límite que describimos en lo que una plataforma de compliance no cubre, trazado un paso más allá.
Dónde encaja Qalea, y dónde no
Qalea es una plataforma de cumplimiento y una función de seguridad operada, prestadas como un único servicio. Puestas una junto a otra, Qalea cubre lo mejor de las otras dos para los marcos que una empresa española tiene que certificar. Del lado de Sprinto: evidencia automatizada, reutilización de controles entre marcos, gestión de riesgos y proveedores, cuestionarios de seguridad y un Trust Center. Del lado de Oneleet: un test de intrusión manual, análisis de seguridad de aplicaciones y de la nube, gestión de la superficie de ataque y gestión de dispositivos. Además, añade un vCISO del propio equipo de seguridad de Qalea, apoyo directo en la auditoría interna y en la externa, y la detección y la respuesta que funcionan entre auditorías.
Un solo sistema de gestión para todos los marcos. La plataforma de Qalea es un SGSI digital para ISO 27001, el ENS en sus tres categorías, NIS2, DORA, SOC 2, ISO 42001 e ISO 9001, que reutiliza controles y evidencias entre ellos. La evidencia se recoge automáticamente de Google Workspace, Microsoft 365, AWS, GCP, Azure, GitHub, GitLab, Bitbucket y Slack, y la plataforma gestiona riesgos, proveedores, cuestionarios de seguridad de clientes y un Trust Center, para que el programa esté siempre listo para la auditoría.
Pruebas y refuerzo. Un test de intrusión manual; seguridad de aplicaciones desde el commit hasta la ejecución con SAST, DAST, SCA, análisis de secretos y SBOM; gestión de la superficie de ataque externa; gestión de vulnerabilidades internas en servidores y equipos; detección de configuraciones erróneas en AWS, GCP y Azure; gestión de dispositivos, simulaciones de phishing, formación continua y un gestor de contraseñas.
Vigilancia y respuesta. Un SIEM que centraliza los eventos, EDR en portátiles y servidores Windows, macOS y Linux, y el SOC propio de Qalea, que tría las alertas y responde a los incidentes. Cuando el auditor pide registros y rastros de incidentes de distintos meses, esos registros existen porque alguien los ha estado produciendo y revisando.
Criterio y acompañamiento. Un vCISO aporta criterio sénior sobre arquitectura y cuestionarios de clientes, y puede asumir el papel de Responsable de Seguridad que el artículo 11 del ENS exige separar de la explotación del sistema. El acompañamiento se ajusta al equipo de cada cliente: Supported incluye la puesta en marcha y soporte ilimitado, Guided añade la auditoría interna y Fully Managed asume la carga operativa del programa, incluido el apoyo durante la auditoría externa.
Qalea está pensada para empresas españolas de 10 a 250 personas que tienen que certificarse: una empresa que se presenta a una licitación pública que exige el ENS, una empresa regulada que añade NIS2 o DORA a un programa existente, o una empresa cuyo proyecto de certificación se ha quedado parado. Qalea está certificada en el ENS de categoría Alta. Trabaja con más de 80 clientes conseguidos en dos años, con una tasa de abandono inferior al 1%, ha captado 1,5 millones de dólares de financiación en total hasta la fecha y fue seleccionada para la cohorte 2025 de Google for Startups Growth Academy: AI for Cybersecurity, una de las 16 startups elegidas en todo el mundo.
Los límites importan tanto como el encaje. Qalea no es un catálogo de doscientos marcos; cubre los marcos que una empresa mediana española tiene que certificar y opera la seguridad que hay debajo. HIPAA y FedRAMP quedan fuera de su alcance actual. Y, como Sprinto y Oneleet, Qalea no emite certificados ni es una entidad de certificación: deja a la organización lista para la auditoría y opera la función de seguridad que mantiene válido el certificado.
Para quién está pensada cada una
Sprinto está pensada para empresas SaaS y cloud que quieren llevar su propio programa de cumplimiento con varios marcos y el menor trabajo manual posible, y que cuentan con personas para hacer el trabajo de seguridad que la plataforma registra.
Oneleet está pensada para startups y scaleups técnicas que quieren un producto probado y un experto en seguridad que guíe el programa en un solo contrato, y que resuelven la detección y la respuesta por su cuenta o con otro proveedor.
Qalea está pensada para empresas españolas de 10 a 250 personas que tienen que certificarse, incluido el ENS para licitaciones públicas, sin un equipo interno que opere los controles, y para empresas reguladas que añaden NIS2 o DORA y quieren la seguridad operada junto al programa.
Cuatro preguntas para cualquier demo
- ¿Quién opera los controles entre auditorías, y quién confirma que se han ejecutado?
- Cuando salta una alerta un sábado por la noche, ¿quién la ve y qué pasa después?
- ¿Cuántas horas de una persona concreta incluye el apoyo experto, y cuánto pasa por la IA?
- ¿Están en la lista publicada los marcos que piden tus clientes y tus licitaciones, incluido el ENS en la categoría exigida?
Sirven en cualquier demo, también en la de Qalea.
Para ver el mercado completo, incluidos los especialistas españoles en ENS y los proveedores de seguridad, consulta las mejores plataformas de cumplimiento normativo para España en 2026. Para comparar las dos plataformas más grandes, consulta Vanta vs Drata vs Qalea.