La versión corta
Vanta y Drata son los dos nombres a los que se reduce casi cualquier lista de candidatos en cumplimiento, y con razón. Ambos sustituyen el trabajo manual de recopilar evidencias por un software que se conecta a tu nube, tu identidad y tus sistemas de código y te mantiene continuamente listo para auditoría. Están lo bastante cerca como para que elegir entre ellos sea una cuestión de encaje, no de categoría: los análisis independientes suelen concluir que ambos son excelentes y que la respuesta correcta depende de quién sea el responsable de cumplimiento en tu empresa.
Qalea pertenece a la misma lista para un tipo de comprador y no para otro, y conviene ser claro sobre cuál. No es un Vanta más ligero ni más barato. Es un modelo distinto: la plataforma de cumplimiento y la función de seguridad que opera los controles, funcionando juntas, y construido para los marcos españoles y europeos, incluido el ENS, que las plataformas estadounidenses no cubren. Si lo que necesitas es una SOC 2 autogestionada para clientes de Estados Unidos y ya cuentas con un equipo que opere tu seguridad, esta comparativa termina en Vanta o Drata, y esa es la respuesta honesta.
Los tres, de un vistazo
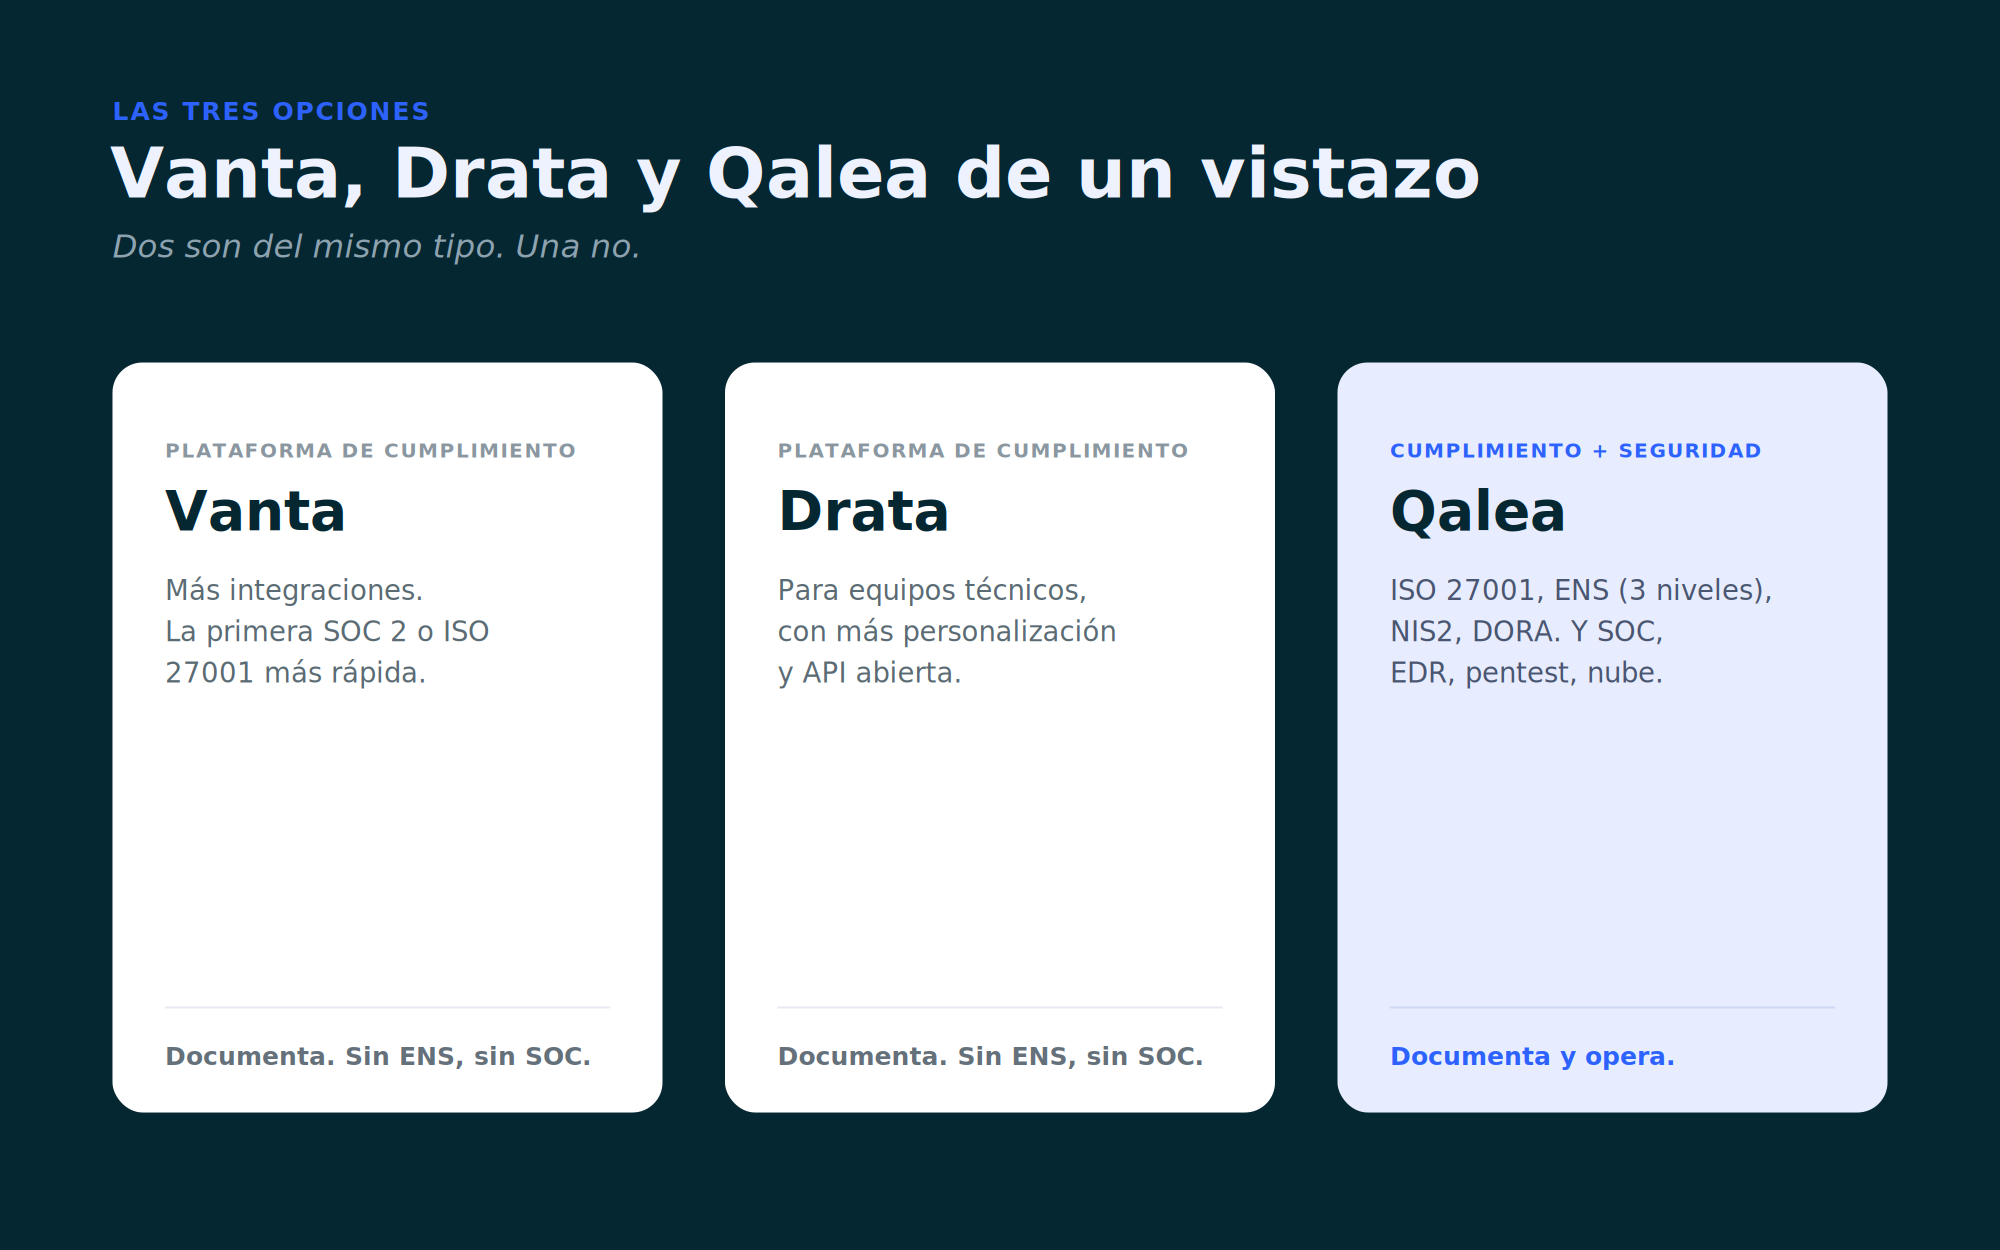
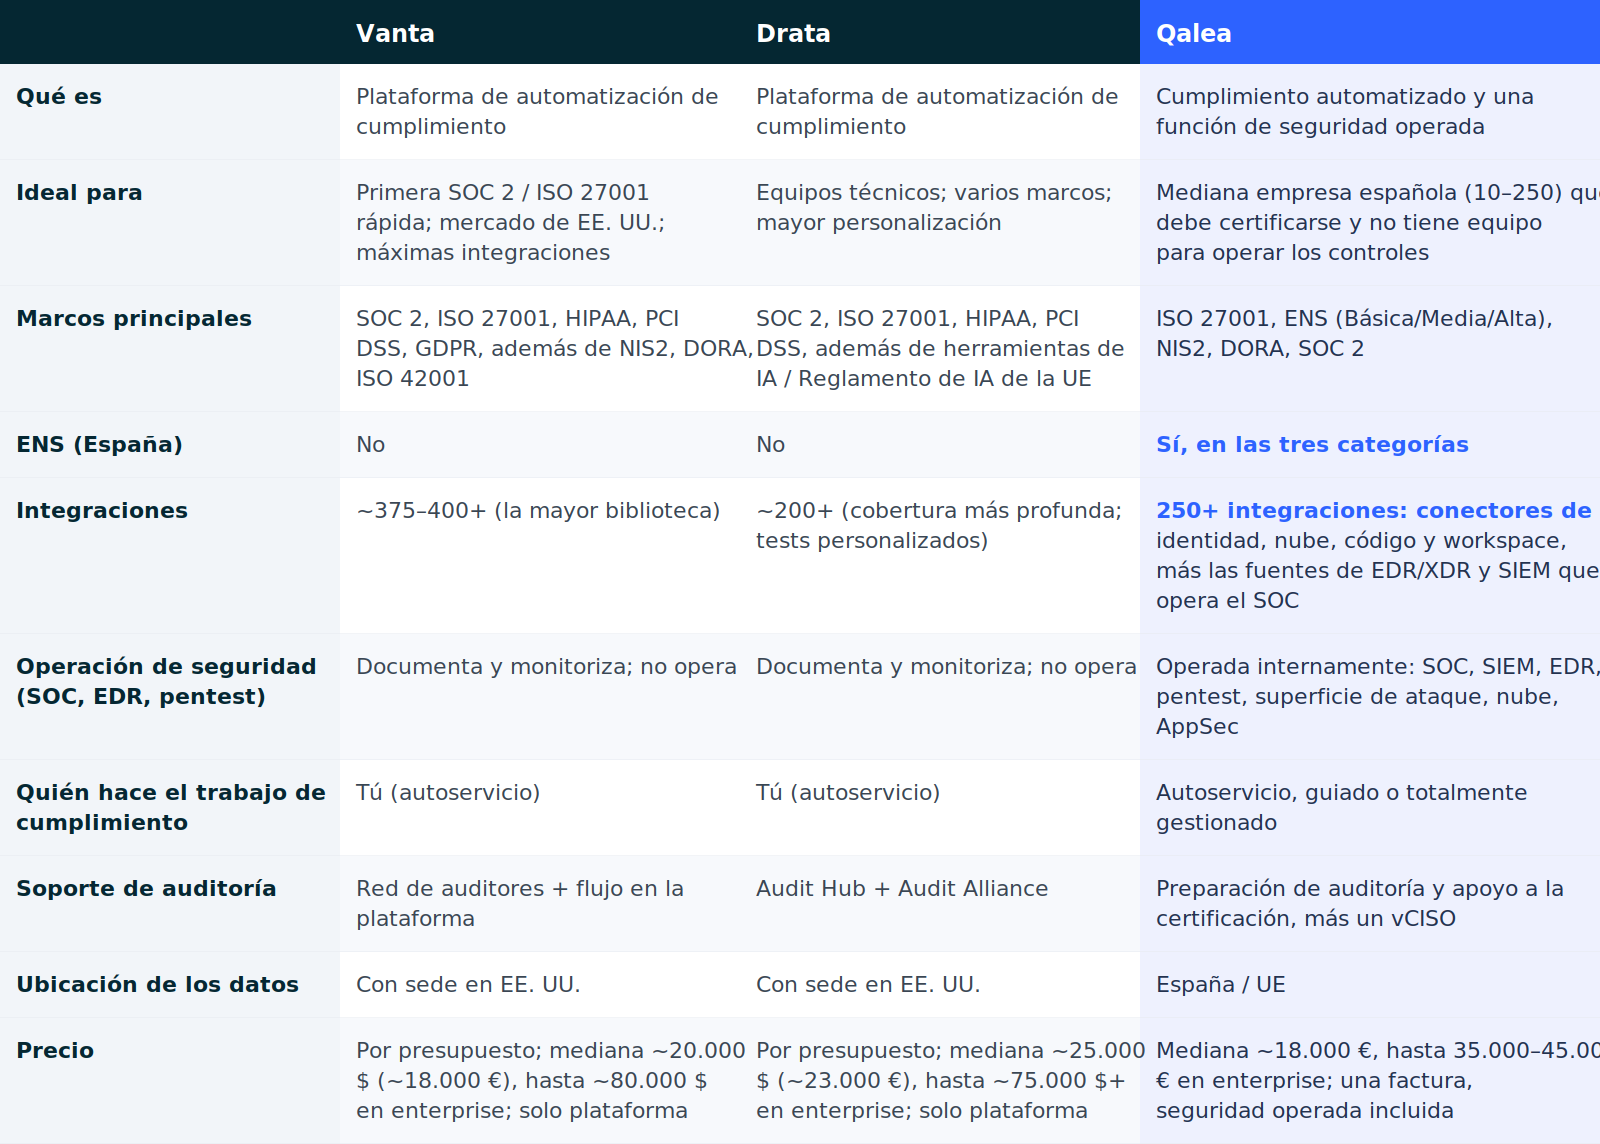
Las dos plataformas son el mismo tipo de herramienta; Qalea es de otra forma. En lo que de verdad lo decide, la cobertura de marcos incluido el ENS, si la seguridad se opera o solo se documenta, y el precio, así es como se comparan las tres.
Qué cuesta cada uno. Ni Vanta ni Drata publican precio de lista; ambos presupuestan según plantilla, número de marcos y módulos adicionales, y ninguno ofrece prueba gratuita. Según datos independientes de compra (Vendr y ComplyJet, 2026), el gasto anual mediano ronda los 20.000 $ para Vanta y los 25.000 $ para Drata, aproximadamente entre 18.000 € y 23.000 €, y sube con fuerza según el tamaño: en el extremo enterprise, el gasto en plataforma alcanza unos 80.000 $ al año, antes de sumar auditorías, implantación y las tarifas por marco (unos 5.000 $ cada uno). Y eso compra solo la plataforma de documentación, para uno o dos marcos, con el SOC, el escaneo, la prueba de penetración y el vCISO todavía por contratar y dotar de personal aparte. Qalea reúne todo eso en un único servicio: cubre más de los marcos que una empresa española necesita, ISO 27001, ENS y el resto, y opera la seguridad que hay debajo. Su mediana se sitúa en torno a los 18.000 €, en la misma banda que la mediana de solo documentación de las plataformas, y un programa enterprise ronda entre los 35.000 € y los 45.000 €, aproximadamente la mitad de lo que las plataformas alcanzan en ese extremo, con la seguridad operada incluida en lugar de montada por separado. Trata cada cifra como un rango, no como un presupuesto: el único número que vale es el de tu propia propuesta.
Vanta vs Drata: las diferencias reales
Ambas plataformas resuelven el mismo problema de fondo, así que las diferencias son de matiz y forma más que de si funcionan.
La amplitud de integraciones es la ventaja más clara de Vanta. Cuenta con la mayor biblioteca de conectores del mercado (unas 375 a 400 integraciones, frente a unas 200 de Drata) y ejecuta una cadencia de tests automatizados de alta frecuencia, lo que significa que un stack cloud-native estándar (AWS o GCP, Okta o Google Workspace, GitHub, Jira, un HRIS habitual) queda cubierto en gran parte de fábrica. Si tu stack incluye algo poco común, es más probable que Vanta tenga un conector nativo en lugar de exigir una carga manual.
La personalización y la profundidad son lo de Drata. Su lista de integraciones es menor, pero tiende a profundizar más en lo que admite, y su framework de tests personalizados y su API abierta la convierten en la opción más cómoda para un equipo técnico que quiere modelar sus propios controles en vez de trabajar dentro de plantillas fijas. Su Audit Hub permite al auditor trabajar dentro de la plataforma, y Audit Alliance es su propio directorio de firmas auditoras asociadas.
La velocidad y la etapa son la línea divisoria práctica. A Vanta se la suele describir como la vía más rápida hacia una primera SOC 2 o ISO 27001, lo que encaja con una empresa que quiere el certificado pronto y valora la familiaridad del auditor. A Drata la eligen más a menudo empresas que gestionan varios marcos a la vez, donde su automatización por control reduce el trabajo repetido de evidencias.
El precio es parecido y opaco en ambos lados. Ninguno publica precio de lista; ambos presupuestan según plantilla, número de marcos y módulos adicionales como la gestión de riesgo de proveedores o un trust center, y ambos suelen pedir compromisos plurianuales. Las medianas declaradas se sitúan a pocos miles de dólares una de otra, así que el precio rara vez decide esto por sí solo.
El resumen justo es el que alcanzan la mayoría de las comparativas independientes: ambas son sólidas, y la elección depende de quién sea el responsable de cumplimiento en tu empresa y de cuánto quieras personalizar.
Lo que ambas te dejan a ti
Esta es la parte que más importa para un comprador europeo, y no es una crítica a ninguno de los dos productos. Es lo que es, por diseño, la automatización de cumplimiento.
Una plataforma automatiza la documentación. Mapea controles, mantiene al día tu Declaración de Aplicabilidad y tu registro de riesgos, y recopila las evidencias que revisa un auditor. Lo que no hace es operar la seguridad que esos controles describen. Cuando un control tiene que funcionar de verdad, cuando un cliente envía un cuestionario de seguridad o cuando salta una alerta a las dos de la madrugada, el software no tiene nada que decir. Alguien tiene que interpretar los hallazgos, impulsar la remediación, ejecutar la prueba de penetración, mantener las políticas y responder al cuestionario. Los análisis independientes lo cifran, como mínimo, en un trabajo a tiempo parcial de varias horas por semana, y a menudo en un puesto a tiempo completo a partir de cien personas. En términos de presupuesto, la plataforma es una sola partida; la función de seguridad que da por supuesta, el SOC, el EDR, el escaneo, la formación en concienciación y la prueba de penetración, es un stack aparte que compras y dotas de personal por encima de ella.
Así que una empresa sin equipo interno de seguridad puede comprar la mejor plataforma del mercado y aun así llegar a la auditoría con un paquete de evidencias completo sobre controles que nadie opera. El certificado no lo gana el paquete; lo gana la función que hay debajo.
Dos brechas más importan especialmente en España. Ni Vanta ni Drata cubren el ENS, el esquema español regulado por el Real Decreto 311/2022 con su propio catálogo de controles del CCN, para el que las plataformas internacionales no se han construido. Y ambas tienen su sede en EE. UU., así que la residencia de los datos es una pregunta legítima para la demo si a tus clientes o reguladores les importa dónde se procesan los datos de cumplimiento.
Dónde encaja Qalea, y dónde no
Qalea está pensada para el comprador que describen esas brechas: una empresa española que debe certificarse y no tiene un equipo de seguridad para operar los controles que una plataforma documenta.
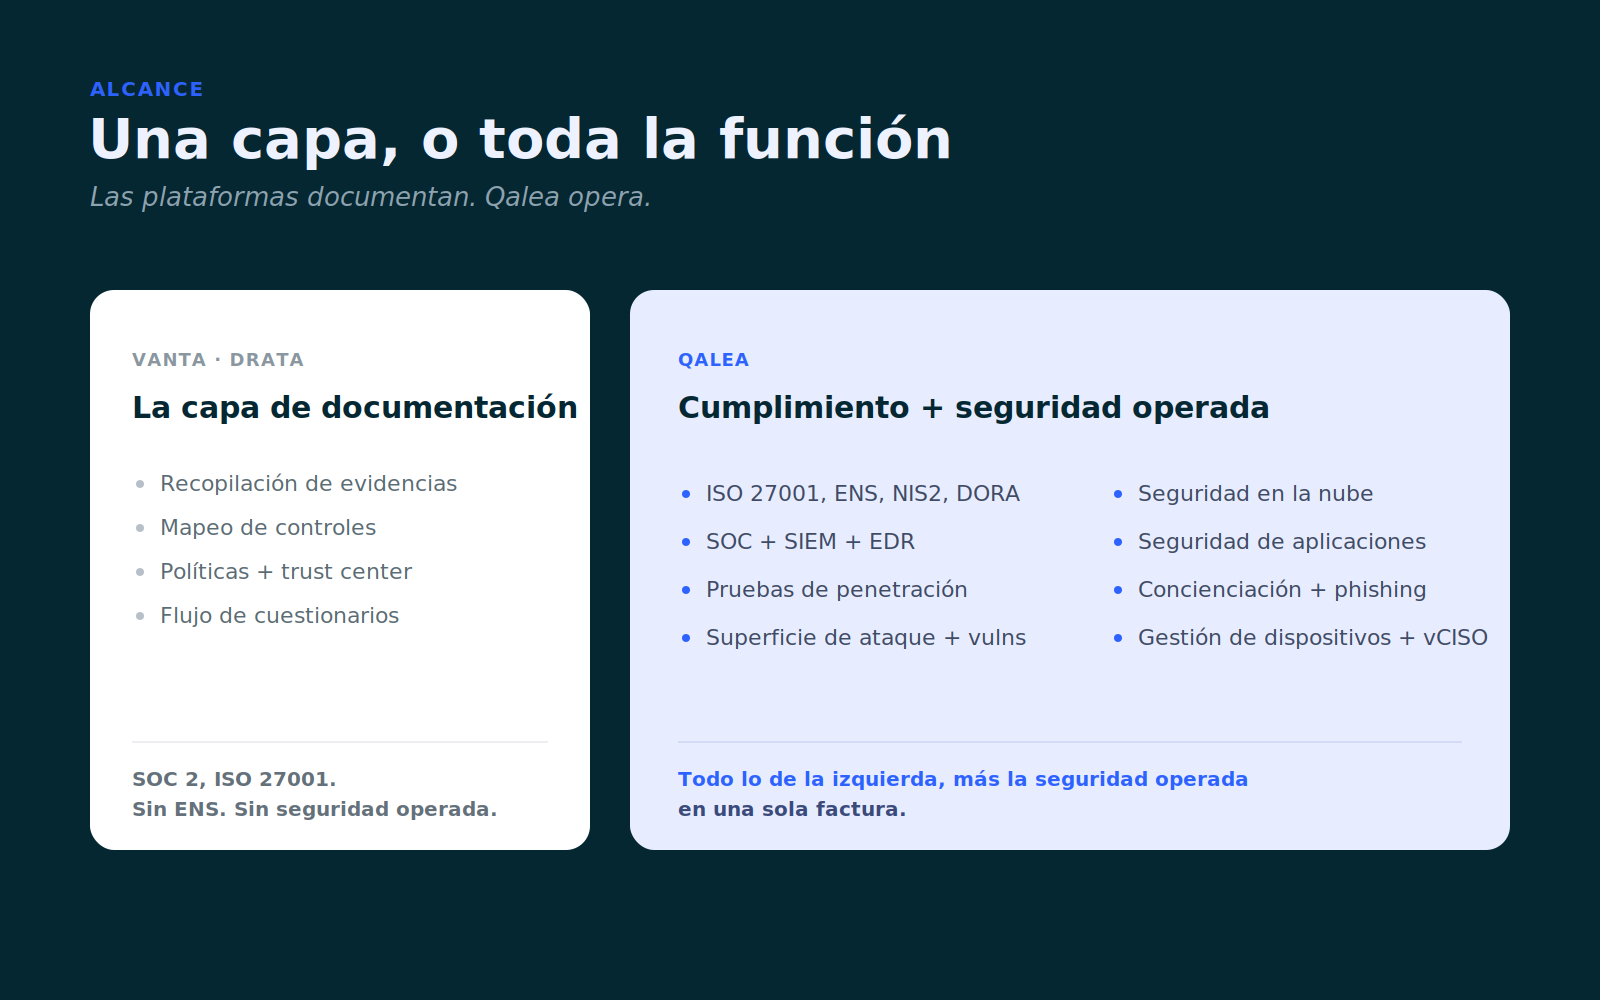
Ejecuta el mismo tipo de plataforma de cumplimiento automatizada, un ISMS digital para ISO 27001, ENS, NIS2, DORA y SOC 2, con recopilación de evidencias, gestión de riesgos y de proveedores y un estado de auditoría continuo. Debajo, y esta es la diferencia, opera la seguridad: un SOC interno con SIEM y EDR en portátiles y servidores, gestión de la superficie de ataque externa y de vulnerabilidades internas, monitorización de configuraciones incorrectas en la nube en AWS, GCP y Azure, seguridad de aplicaciones desde el commit hasta el runtime, una prueba de penetración manual, además de concienciación basada en phishing y gestión de dispositivos, con un vCISO para el criterio de arquitectura y de cuestionarios que una plataforma no puede aportar. Cubre el ENS en las tres categorías, y lo entrega en un espectro que va de autoservicio a totalmente gestionado, dimensionado para una empresa de diez a doscientas cincuenta personas. Se factura como un único servicio por niveles en lugar de como una licencia por puesto, de modo que una empresa sin equipo interno lo compara no con una sola licencia, sino con el SOC, el escaneo, la prueba de penetración y el vCISO que, de otro modo, tendría que montar y dotar de personal por separado. Su programa mediano se sitúa en torno a los 18.000 € al año, la misma banda que una plataforma de documentación por sí sola, y un programa enterprise ronda entre los 35.000 € y los 45.000 €, aproximadamente la mitad de lo que las plataformas alcanzan a escala enterprise, con la seguridad operada y los marcos españoles incluidos en lugar de montados por separado. Qalea ayuda a las empresas a estar listas para auditoría y opera la seguridad que mantiene válido un certificado.
Los límites honestos importan tanto como el encaje. Qalea no es un catálogo de doscientos marcos; cubre los marcos que una mediana empresa española debe certificar y opera la seguridad que hay debajo, en lugar de documentar muchos marcos de forma superficial. Si lo que necesitas hoy es HIPAA, TISAX o una SOC 2 orientada a EE. UU. con tu propio equipo ya en marcha, Vanta o Drata es la mejor compra, y este es el punto en el que lo diríamos.
Cómo elegir
Parte de tu situación, no de la marca.
- SOC 2 primero, vendes a clientes de EE. UU. y ya tienes seguridad con personal: una plataforma de automatización global está hecha para ti. Elige Vanta por las máximas integraciones y la primera auditoría más rápida, o Drata por mayor personalización y trabajo multi-marco.
- ISO 27001 para clientes europeos, sin ENS, y operas tu propia seguridad: cualquiera de las dos sirve; inclínate por la residencia de datos en la UE y los marcos que de verdad necesitas.
- ISO 27001 o ENS, y sin equipo interno para operar los controles: necesitas cobertura de los marcos españoles y seguridad operada en un solo sitio. Ese es el conjunto reducido donde encaja Qalea, y donde una herramienta global te deja montar por tu cuenta el SOC, el pentest y el vCISO.
Sea cual sea tu preselección, haz tres preguntas en la demo: ¿cubre el ENS en la categoría que exigen mis licitaciones?; ¿se incluye alguna operación de seguridad, o es cosa mía?; ¿y dónde se procesan mis datos de cumplimiento? Las respuestas separan a estos tres en cuestión de minutos.
Consulta el mapa completo del mercado, incluidos los proveedores de seguridad españoles y los especialistas en ENS, en Las mejores plataformas de automatización de cumplimiento en España en 2026.