Cuando un pliego exige el Esquema Nacional de Seguridad, la lista de herramientas se reduce rápido. Las grandes plataformas internacionales de cumplimiento no incluyen el ENS, así que quien busca software para el ENS acaba comparando a los actores construidos para el régimen español. Dos de los nombres que más aparecen son GlobalSuite y Complaion. Esta comparativa explica qué hace bien cada uno, para qué tipo de empresa está pensado, quién hace cada fase del esquema con cada opción y en qué se diferencia de Qalea, con un criterio: describir con precisión y dejar la decisión a quien lee.
Lo que las tres cubren igual: el ENS en todas sus categorías
El ENS está regulado por el Real Decreto 311/2022. Clasifica cada sistema de información en categoría básica, media o alta según el impacto que tendría un incidente en cinco dimensiones: confidencialidad, integridad, disponibilidad, autenticidad y trazabilidad. La categoría decide qué medidas de las 73 del Anexo II se aplican y con qué profundidad.
También decide cómo se acredita la conformidad. La categoría básica admite una declaración por autoevaluación. Media y alta exigen una certificación emitida por una entidad acreditada por ENAC, tras una auditoría que el artículo 31 obliga a repetir al menos cada dos años. Lo explicamos en detalle en cómo funciona una auditoría del ENS.
GlobalSuite, Complaion y Qalea trabajan el ENS en las tres categorías. Las tres ayudan a categorizar el sistema, a construir la documentación y a preparar la auditoría. Ninguna emite la certificación, que solo puede emitir una entidad acreditada. Con la cobertura igualada, la comparación útil está en otra parte: en quién hace el trabajo y en qué parte del ENS cubre cada una.
Las tres de un vistazo
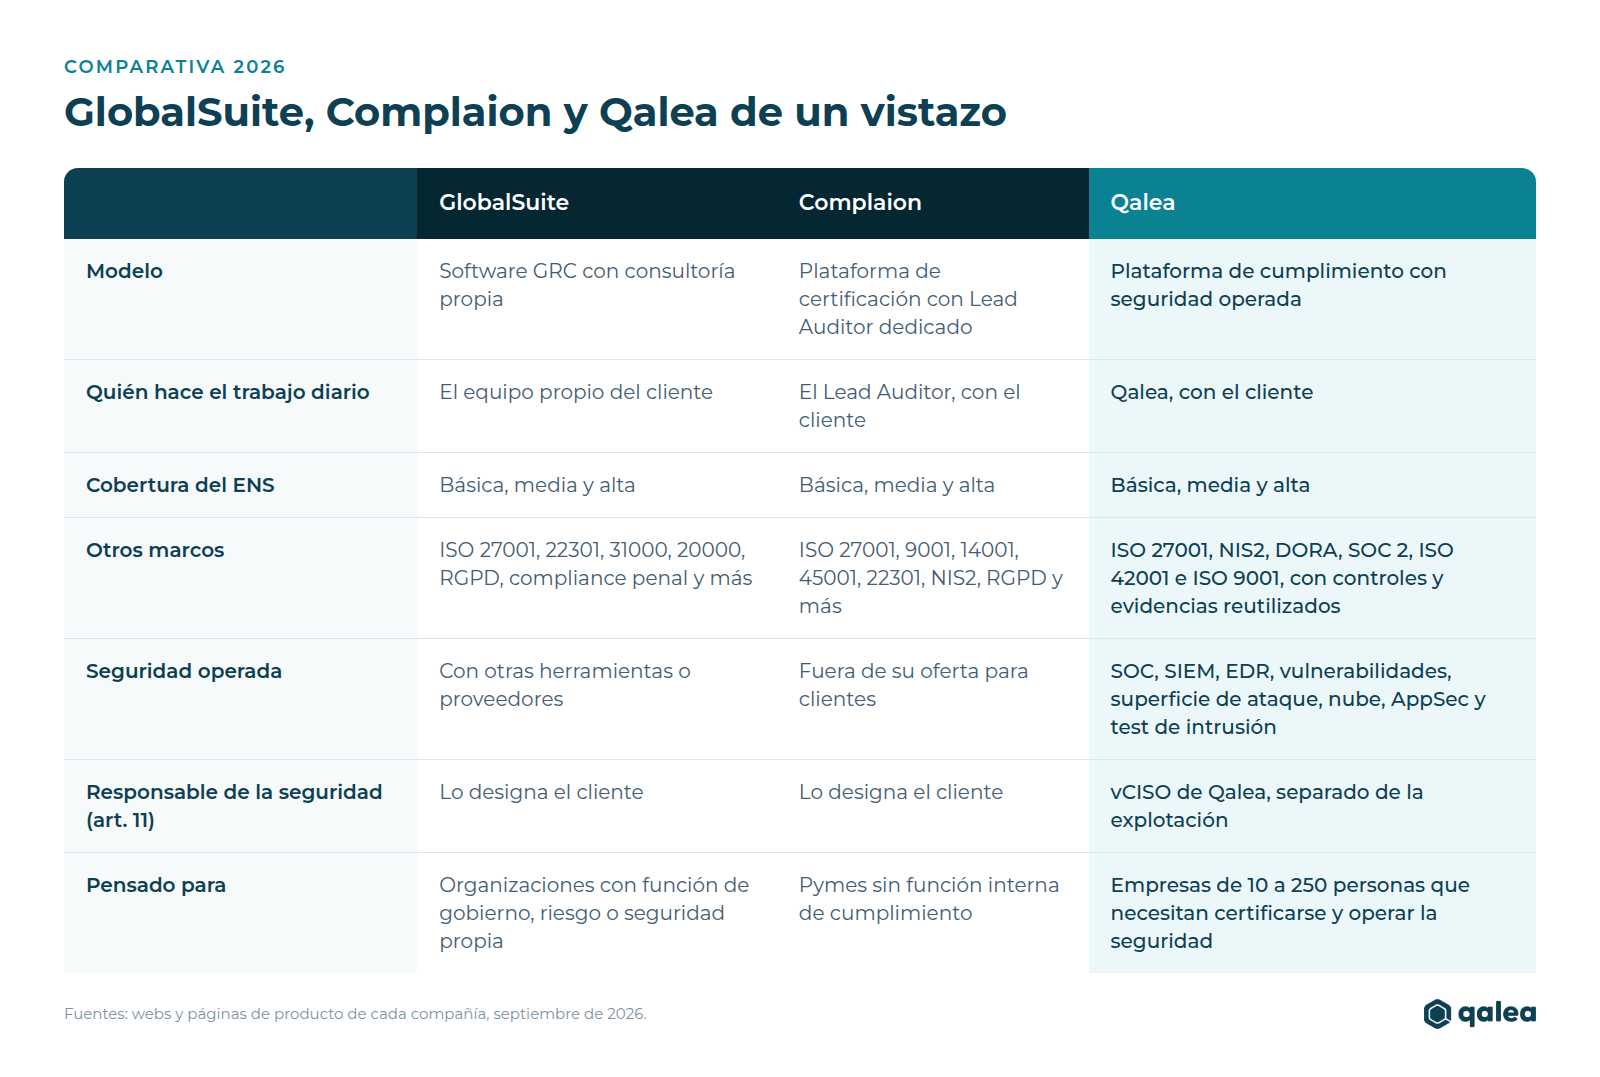
GlobalSuite es un software GRC amplio que opera el equipo propio de gobierno, riesgo o seguridad de la organización, con un área de consultoría detrás. Complaion es una plataforma de certificación acompañada por un Lead Auditor asignado a cada cliente. Qalea combina una plataforma de cumplimiento multimarco con una función de seguridad operada: SOC, EDR, gestión de vulnerabilidades y de la superficie de ataque, test de intrusión y un vCISO.
GlobalSuite: el software GRC de referencia en España
Lo que hace bien
GlobalSuite Solutions es una firma madrileña con dos décadas de trabajo en gestión de riesgos, seguridad, continuidad y cumplimiento, y la compañía afirma que más de 2.000 organizaciones usan sus soluciones. Su módulo de ENS cubre el ciclo completo, desde la categorización inicial de los sistemas hasta la auditoría de certificación. Al categorizar y hacer el análisis de riesgos, la plataforma genera la Declaración de Aplicabilidad y asocia a cada activo las medidas del Anexo II que le corresponden.
Tiene además autoridad propia en el esquema. GlobalSuite está certificada en el ENS en categoría alta, con un alcance que incluye su plataforma GRC y el resto de sus servicios. Su amplitud de marcos es difícil de igualar: el mismo software gestiona ISO 27001, ISO 22301, ISO 31000, ISO 20000, RGPD, compliance penal y protección de infraestructuras críticas, entre otros.
Dos rasgos más pesan en según qué organización. Ofrece la licencia en suscripción o en compra perpetua, y el despliegue en nube compartida, en nube dedicada o en la infraestructura del propio cliente. Y cuenta con un área propia de consultoría y auditoría que parametriza el sistema, integra los catálogos de medidas y migra la información previa.
Para quién está pensado
Por su amplitud y sus opciones de despliegue, GlobalSuite encaja de forma natural en organizaciones medianas y grandes con una función de gobierno, riesgo o seguridad ya constituida, y en administraciones públicas que gestionan varios marcos a la vez. Es el perfil que más aprovecha un sistema de registro único para todos sus sistemas de gestión.
Qué queda fuera de su alcance
GlobalSuite es un sistema de gobierno: documenta, relaciona y hace trazable el cumplimiento. El día a día del sistema lo lleva el equipo del cliente, y la parte técnica del ENS, como la monitorización, la gestión de vulnerabilidades o la respuesta a incidentes, se opera con otras herramientas o proveedores.
Complaion: plataforma y Lead Auditor para la pyme
Lo que hace bien
Complaion es una empresa italiana, con sede en Milán, que trabaja con pymes italianas y españolas y tiene una práctica de ENS en español que cubre los tres niveles. La compañía afirma que más de 500 empresas la han elegido. Su modelo es claro: según su propia descripción, la plataforma automatiza hasta el 80% del proceso y un Lead Auditor dedicado cubre el 20% restante.
La plataforma organiza evidencias, procedimientos, auditorías internas, riesgos, activos, proveedores y formación, e incluye un trust center para compartir certificaciones con clientes. El Lead Auditor diseña el sistema de gestión, redacta los procedimientos que el cliente aprueba y gestiona la comunicación con la entidad de certificación. De las tres, es la que pone a una persona con nombre más en el centro de la propuesta. Además del ENS y la ISO 27001, cubre normas de calidad, medio ambiente y salud laboral como ISO 9001, 14001 y 45001.
Su oferta se organiza en tres planes, Essential, Full y Premium, todos a presupuesto. Según su página de planes, la redacción de políticas, la implantación y la auditoría interna a cargo del Lead Auditor empiezan en el plan Full, y las integraciones con terceros y el acompañamiento en la auditoría externa, en Premium. Complaion deja claro que no es una entidad de certificación: coordina la fase final con entidades asociadas.
Para quién está pensado
Complaion se dirige de forma explícita a pymes sin función interna de cumplimiento, en sectores como industria, IT y software, sanidad, construcción, logística o servicios profesionales. Encaja especialmente con empresas que necesitan varias certificaciones ISO a la vez, por ejemplo calidad, medio ambiente y seguridad, y valoran tener un único interlocutor experto para todas.
Qué queda fuera de su alcance
Complaion está construida en torno a la certificación: preparar el sistema de gestión, mantenerlo y llevarlo a auditoría. La operación técnica de la seguridad del cliente, como la monitorización de sus sistemas, el escaneo de vulnerabilidades o el test de intrusión, no forma parte de la oferta que describe para sus clientes. Su web sí menciona pentests recurrentes y monitorización de amenazas, pero referidos a la seguridad de su propia infraestructura.
GlobalSuite y Complaion: dos formas distintas de llegar al ENS
Las dos cubren el ENS y las dos son serias en lo que hacen. La diferencia está en quién hace el trabajo.
GlobalSuite pone en manos de un equipo propio una herramienta muy completa para gobernar el cumplimiento. Su valor crece con la madurez de ese equipo: cuantos más marcos y sistemas gestiona, más aprovecha la trazabilidad y la amplitud del software. El comprador habitual es un responsable de seguridad, riesgos o cumplimiento que ya existe en la organización.
Complaion pone a un experto al lado de una empresa que no tiene ese equipo. Su valor está en el acompañamiento: el Lead Auditor asume buena parte del diseño y la redacción, y la plataforma ordena el resto. El comprador habitual es el gerente o el responsable de sistemas de una pyme que ha recibido el requisito y no tiene a quién encargárselo.
Ninguno de los dos modelos es mejor en abstracto. Responden a organizaciones distintas.
Quién hace cada fase del ciclo del ENS
Llegar al ENS y mantenerlo tiene fases muy distintas: categorizar el sistema, analizar riesgos y redactar la Declaración de Aplicabilidad, escribir políticas y procedimientos, implantar y operar las medidas técnicas, designar al responsable de la seguridad, pasar la auditoría interna y acompañar la externa. Cada opción reparte ese trabajo de forma diferente.
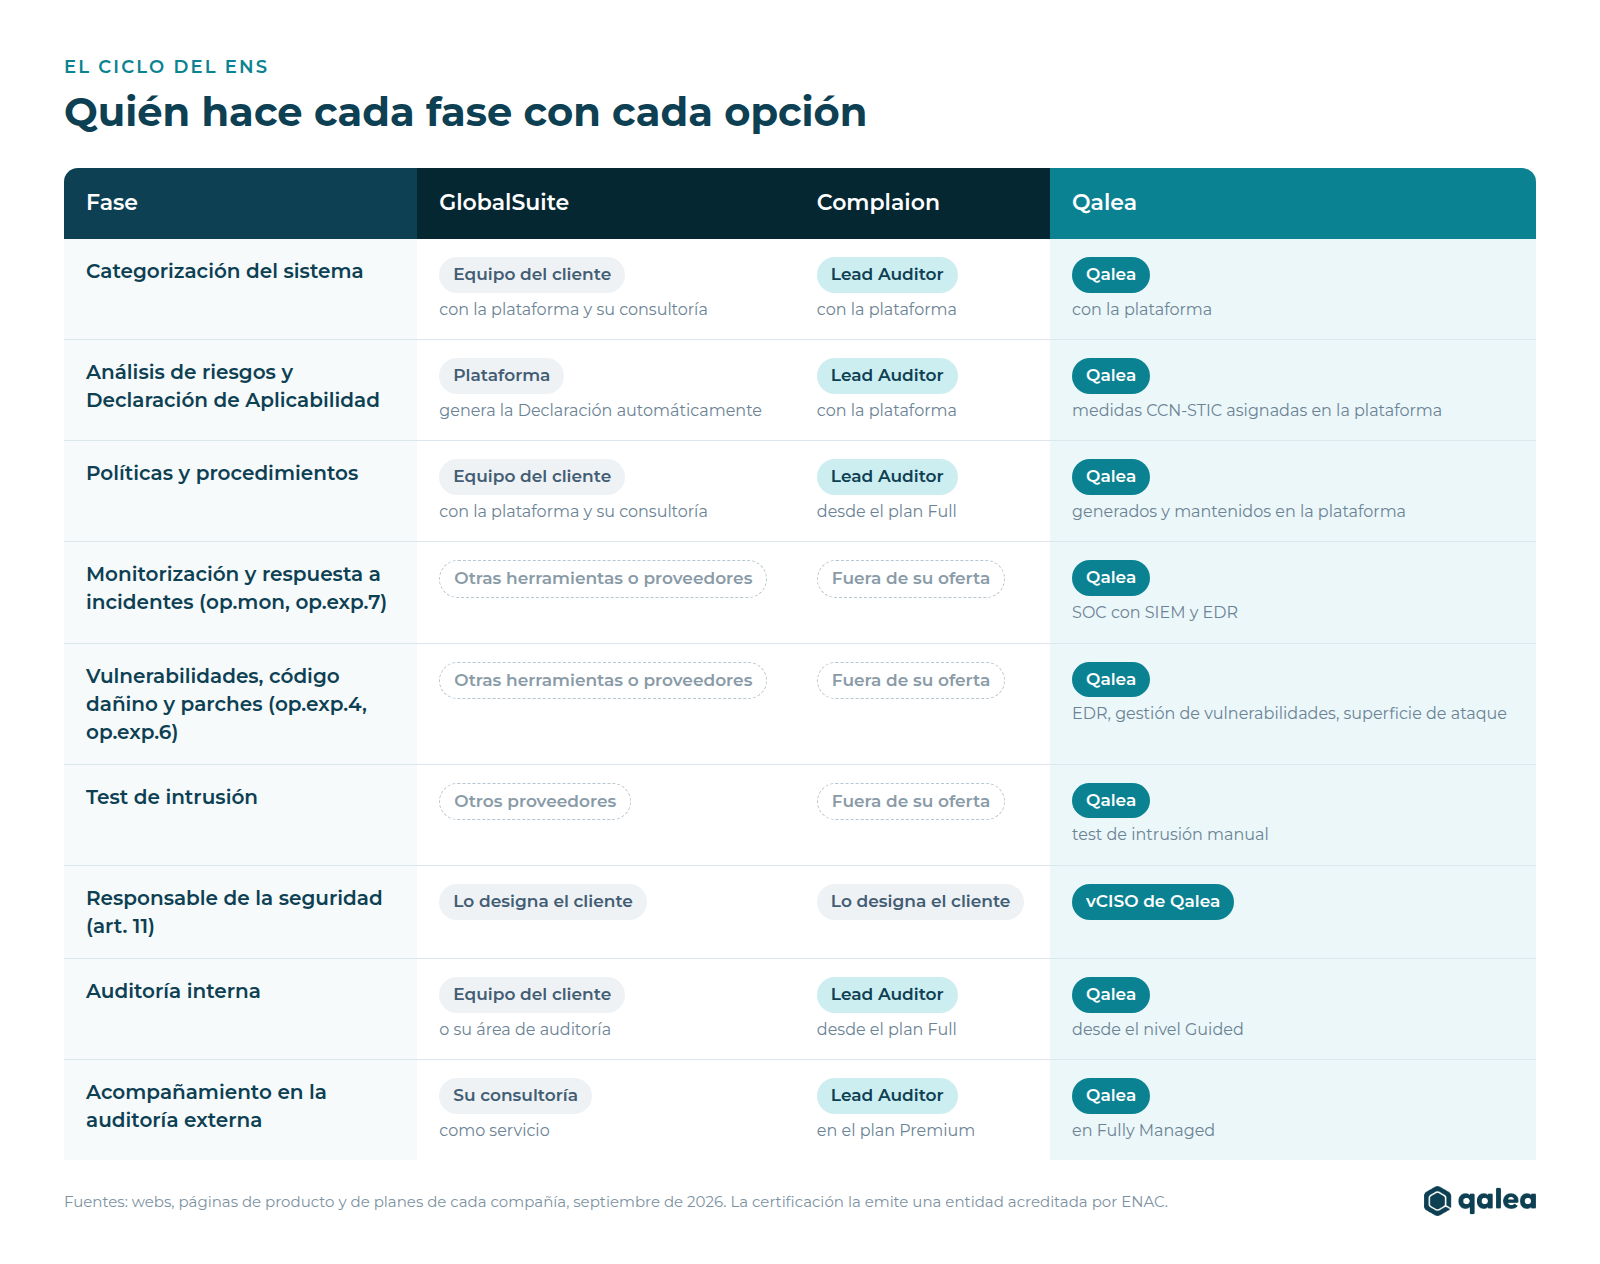
En la parte documental, las tres cubren el recorrido, con repartos distintos. Con GlobalSuite, la plataforma automatiza la Declaración de Aplicabilidad y el equipo del cliente lleva el resto, con su consultoría como apoyo. Con Complaion, el Lead Auditor asume el diseño, la redacción y la auditoría interna desde el plan Full. Con Qalea, la plataforma genera y mantiene la documentación y el equipo de Qalea acompaña según el nivel contratado.
La diferencia aparece en las filas operativas. La monitorización, la respuesta a incidentes, la gestión de vulnerabilidades y el test de intrusión quedan en manos de otras herramientas o proveedores con GlobalSuite, y fuera de la oferta de Complaion para sus clientes. Con Qalea forman parte del mismo servicio.
Lo que el ENS pide más allá de la documentación
Esas filas importan porque hay una parte del ENS que ningún documento resuelve por sí solo. El marco operacional del Anexo II incluye medidas que describen actividad continua: la monitorización del sistema (op.mon), con la detección de intrusión y la vigilancia, que desde el Real Decreto 311/2022 aplican ya desde la categoría básica; la gestión de incidentes (op.exp.7) y su registro (op.exp.9); la protección frente a código dañino (op.exp.6), y el mantenimiento y las actualizaciones de seguridad (op.exp.4). El artículo 10 lo formula como principio, la vigilancia continua y la reevaluación periódica, y el artículo 33 obliga a notificar al CCN-CERT los incidentes que afecten a los sistemas incluidos.
El artículo 11 añade una exigencia organizativa que pesa mucho en una empresa mediana: la responsabilidad de la seguridad debe estar diferenciada de la responsabilidad sobre la explotación del sistema. El candidato obvio a responsable de la seguridad, el responsable de TI, es justo quien el artículo deja fuera.
En una auditoría de categoría media o alta, el auditor no se limita a leer la política. Muestrea registros de meses distintos, trazas de incidentes y evidencias de que alguien revisa lo que produce la monitorización. Una plataforma documental prepara el terreno para esa comprobación; que la monitorización exista y alguien la vigile es trabajo operado, lo haga el propio cliente, un proveedor o la misma empresa que lleva el cumplimiento. Lo tratamos a fondo en plataforma de compliance frente a seguridad operada.
Dónde encaja Qalea
Qalea es la tercera forma de llegar al ENS: la plataforma de cumplimiento y la función de seguridad que opera las medidas, como un único servicio. Está construida para que el ENS no se quede en la documentación.
Un único sistema de gestión para el ENS y el resto de marcos
La plataforma de Qalea es un SGSI digital. Al elegir el ENS, fija la categoría a partir de las cinco dimensiones, asigna a cada sistema las medidas CCN-STIC que le corresponden, genera las políticas y los procedimientos, y mantiene el registro de riesgos, excepciones y no conformidades. Las evidencias se recogen de forma automática desde las herramientas que la empresa ya usa, como Google Workspace, Microsoft 365, AWS, GCP, Azure, GitHub, GitLab, Bitbucket o Slack, y el paquete de conformidad para la auditoría externa se genera en un solo paso.
El mismo sistema lleva ISO 27001, NIS2, DORA, SOC 2, ISO 42001 e ISO 9001, y reutiliza controles y evidencias entre marcos, de modo que añadir una certificación no significa empezar de cero ni duplicar documentación. Para una empresa regulada que ya tiene una función de cumplimiento y va sumando obligaciones, esa reutilización es la que evita un proyecto por norma: el equipo interno gobierna el programa y Qalea le quita la carga de recopilar, mapear y operar. Cómo convive el ENS con la ISO 27001 en un mismo sistema lo explicamos en ISO 27001 y ENS como un programa único. La plataforma gestiona además proveedores, cuestionarios de seguridad de clientes e identidades, e incluye un Trust Center para compartir el estado de cumplimiento.
La seguridad que presuponen las medidas del ENS
Por debajo de la plataforma, Qalea opera la seguridad que describe el marco operacional del Anexo II:
- Monitorización y respuesta a incidentes (op.mon, op.exp.7, op.exp.9): un SIEM que centraliza los eventos, EDR en portátiles y servidores Windows, macOS y Linux, y un SOC que tría las alertas y responde a los incidentes, dejando la traza que el auditor muestrea.
- Código dañino, parches y vulnerabilidades (op.exp.6, op.exp.4): EDR con bastionado y gestión de las vulnerabilidades internas en servidores y hosts.
- Superficie externa y nube: gestión de la superficie de ataque externa, con activos expuestos, certificados caducados y credenciales filtradas, y detección de malas configuraciones en AWS, GCP y Azure.
- Aplicaciones: SAST, DAST, SCA, escaneo de secretos y SBOM, del commit al runtime, y un test de intrusión manual.
- Personas (mp.per.3, mp.per.4): concienciación y formación continua con simulaciones de phishing reales, gestión de dispositivos y gestor de contraseñas.
Todo funciona bajo una misma capa de monitorización. Cuando el auditor pide registros de meses distintos, esos registros existen porque alguien los ha estado produciendo y revisando.
Un responsable de la seguridad y el acompañamiento que necesita cada empresa
El artículo 11 exige separar la seguridad de la explotación del sistema. En Qalea, un vCISO aporta esa función de responsable de la seguridad, y con ella el criterio sénior para decisiones de arquitectura, due diligence y los cuestionarios de seguridad que envían los clientes.
El acompañamiento se ajusta al equipo de cada empresa. En el nivel Supported, Qalea da onboarding y soporte ilimitado. En Guided suma la auditoría interna. En Fully Managed, Qalea absorbe la carga operativa del programa, incluido el acompañamiento en la auditoría externa, y el equipo del cliente solo interviene cuando hace falta.
Para quién está pensado
Qalea está pensada para empresas españolas de 10 a 250 personas en tres situaciones: la que recibe un pliego que exige el ENS y no tiene a quién encargar ni el rol de responsable de la seguridad ni la operación; la empresa regulada con una función de cumplimiento propia que suma ENS, NIS2, DORA o SOC 2 y quiere un solo sistema con la seguridad operada, y la que tiene un proyecto de certificación estancado con una consultoría o una herramienta.
Qalea está certificada conforme al ENS en categoría alta. Trabaja con más de 80 clientes, conseguidos en dos años, con una tasa de abandono inferior al 1%, y fue seleccionada para la edición 2025 de Google for Startups Growth Academy: AI for Cybersecurity, una de 16 startups de todo el mundo. Como GlobalSuite y Complaion, no emite certificados ni es una entidad de certificación: deja a la organización lista para la auditoría y opera la función de seguridad que mantiene vigente el certificado entre una auditoría y la siguiente.
Qué comparar cuando evalúas software ENS
Con la cobertura del ENS igualada, estos son los criterios que separan de verdad las opciones:
- Quién opera la plataforma en el día a día: el equipo de la organización, un experto del proveedor o una combinación de ambos.
- Quién asume el rol de responsable de la seguridad, y cómo se respeta la separación que exige el artículo 11.
- Qué vigila los sistemas entre auditorías, y quién responde cuando salta una alerta.
- Qué otros marcos hay que gestionar en el mismo sitio, y si los controles y las evidencias se reutilizan entre ellos.
- Qué modelo de licencia y de despliegue exige la organización, en la nube o en infraestructura propia.
Tres preguntas sirven en cualquier demo, incluida la de Qalea: ¿quién hará el trabajo que asigna la plataforma?, ¿qué produce los registros y las alertas que va a muestrear el auditor?, ¿quién será el responsable de la seguridad y a quién reporta?
El mapa completo del mercado, con las plataformas internacionales y los proveedores de seguridad españoles, está en Las mejores plataformas de cumplimiento para empresas en España (2026). Y todas las guías sobre el esquema están en nuestro centro de contenidos sobre el ENS.